Operațiunea Endgame a dezmembrat programe malware și a scos la iveală peste 6 milioane de autentificări furate
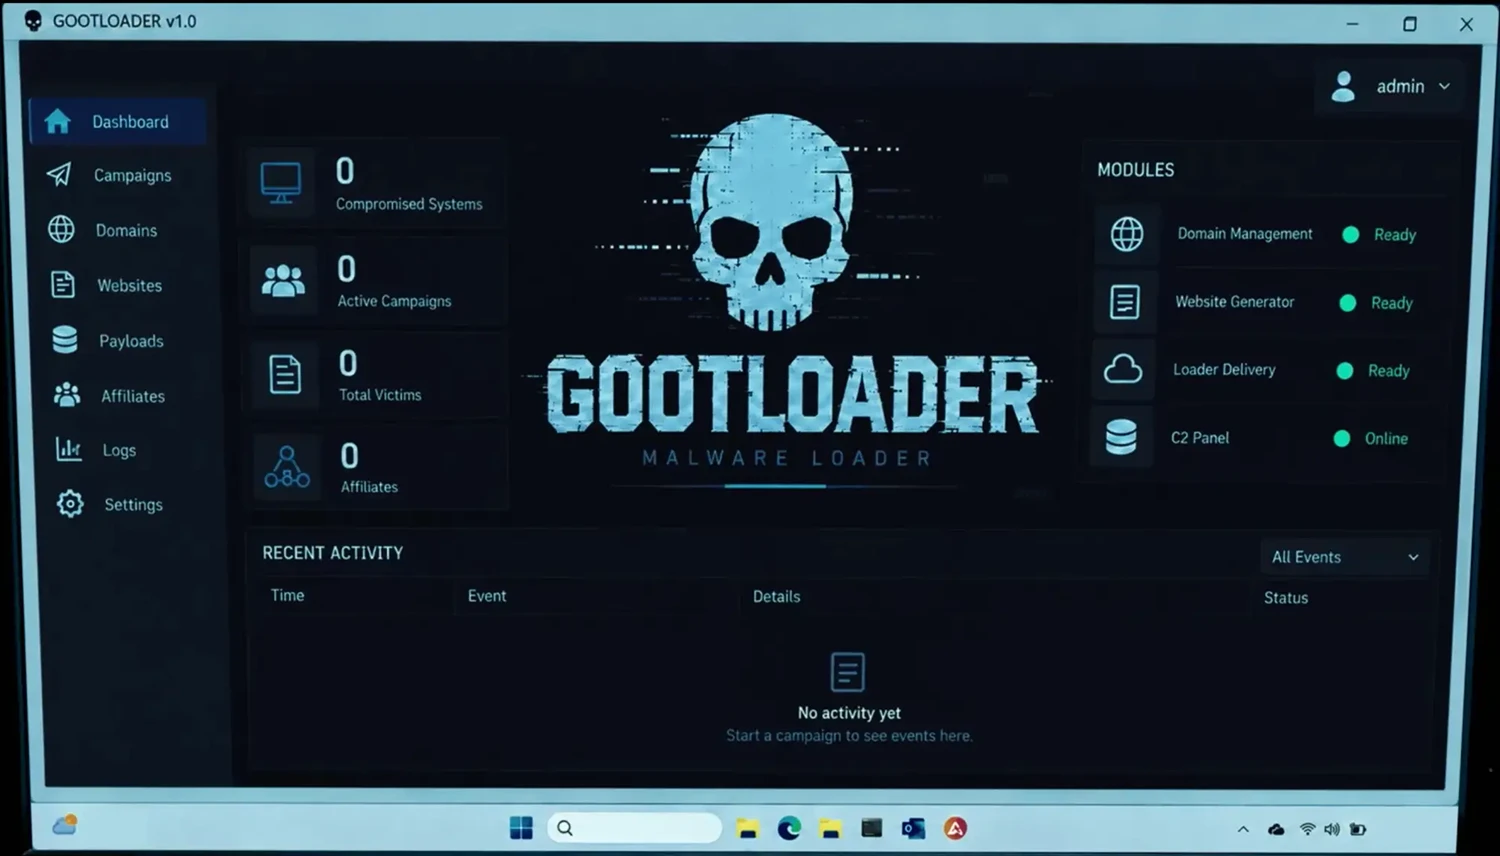
Foto: Help Net Security
Poliția din nouă țări, împreună cu Europol, a închis serverele din spatele operațiunilor de malware Gootloader, CastleRAT și StealC și a recuperat peste 6 milioane de credențiale furate de pe calculatoarele infectate. Acțiunea face parte din cea mai recentă rundă a Operațiunii Endgame, campania internațională împotriva serviciilor care le oferă bandelor de ransomware acces în rețele. Autentificările furate ajung adesea la utilizatorii obișnuiți și la companii, pentru că suspecții le vindeau.
Citește la Help Net Security ↗Titlu și rezumat în română, scrise automat de ClipaNews după articolul în engleză publicat de Help Net Security. Articolul întreg e la sursă.